Messaging Security
Bloquez les menaces de collaboration que les contrôles natifs laissent passer
De toutes les alertes de phishing provenaient des outils de collaboration, en hausse de 30 % par rapport aux quatre mois précédents
Palo Alto Networks 2026
320 millions d'utilisateurs actifs mensuels sur Microsoft Teams.
Microsoft
L'enjeu
Les applications de collaboration sont une seconde boîte de réception — et un angle mort
Pourquoi Abnormal
Inspection immédiate de Teams et Slack, unifiée avec l'e-mail
Abnormal inspecte chaque message et unifie la réponse.
Inspection continue API native
Reposant sur des intégrations API natives avec Microsoft 365 et Slack, Messaging Security inspecte les deux en quasi temps réel et corrige automatiquement les messages malveillants sans perturber les utilisateurs.
Threat Log unifié multicanal
Les détections Teams et Slack apparaissent aux côtés des menaces e-mail dans un seul Threat Log, pour que les analystes enquêtent sur les attaques multicanales sans chercher d'un outil à l'autre.
Conçu pour la sécurité de la collaboration
Investiguez et corrigez les menaces multicanales au même endroit
Inspection des URL et des fichiers
Surveille les conversations et canaux Teams, ainsi que les canaux, messages privés et fils Slack, à la recherche d'URL suspectes et de pièces jointes à haut risque en quasi temps réel.
Correction automatisée
Utilise des politiques définies par l'administrateur pour bloquer les messages malveillants ou les ajouter à la liste d'autorisation : les messages Teams sont bloqués, avec une option de dérogation par l'expéditeur sur justification ; les messages Slack sont remplacés par un message de substitution (tombstoning), avec une annulation ponctuelle par ajout à la liste d'autorisation pour corriger un faux positif.
Analyse des pièces jointes sans persistance
Analyse les pièces jointes Teams et Slack en ligne pour les types de fichiers à haut risque grâce à une architecture sans persistance qui traite les fichiers en mémoire sans les stocker.
La sécurité en pilotage automatique
Le pilotage automatique d'Abnormal s'étend de l'e-mail à Teams et Slack — corrigeant automatiquement les messages malveillants, déclenchant des alertes de haute gravité et faisant remonter le tout dans un seul Threat Log.
Corrigez les menaces à votre façon
Personnalisez les politiques de correction des messages Teams et Slack par type de menace et par tenant.
5 000 organisations nous font confiance, dont 30 % des entreprises du Fortune 500


La parole des clients
Ce que disent les responsables de la sécurité
“Abnormal's automation gives our analysts time back to work on other projects, and the fact that it's API-based gives us flexibility to tie in other applications and their data.”

John Roeser
Senior Manager, Information Security, Domino's
“Our goals are to get away from being so reliant on human judgment and leverage AI to be proactive. Abnormal helps us with those goals.”

Corey Kaemming
Senior Director, Information Security, Valvoline
Abnormal accompagne 5 000 clients, dont 30 % des entreprises du Fortune 500.
FAQ
Related Resources

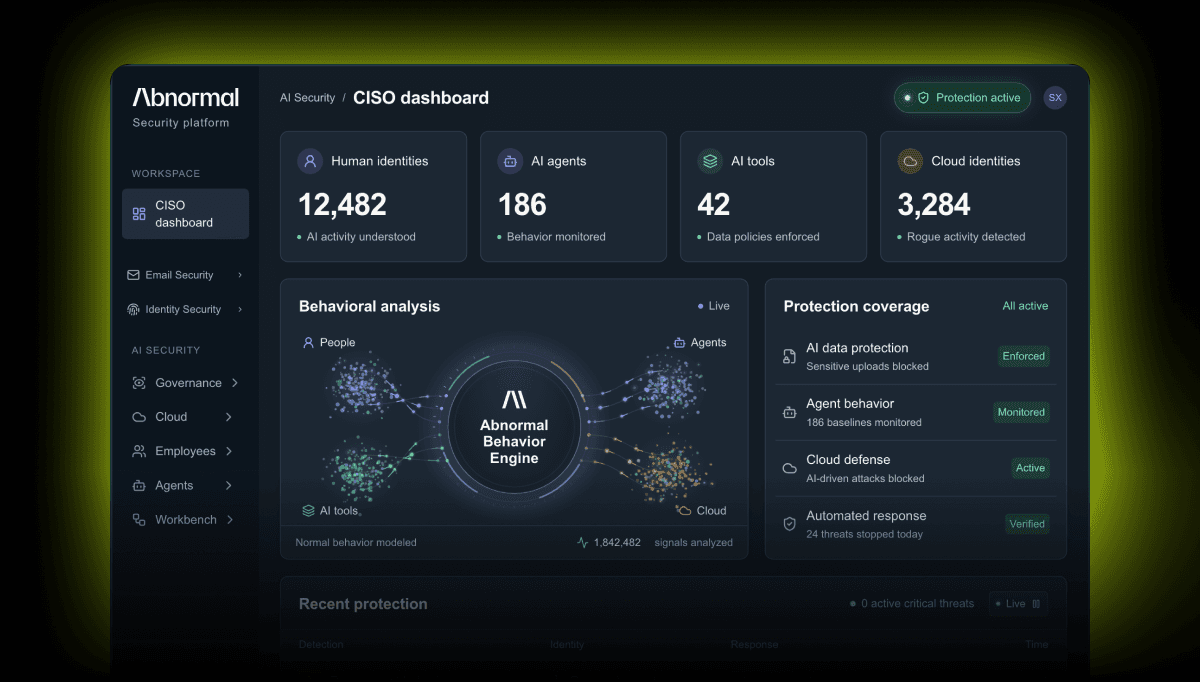
Étendez la protection au-delà de l'e-mail
Découvrez comment Abnormal sécurise Microsoft Teams avec la même IA comportementale.