Inbound Email Security
Bloquez les attaques que votre passerelle n'a jamais été conçue pour détecter
Inbound Email Security a été conçu pour les attaques que les passerelles ne peuvent pas voir — sans charge utile, sans signature préalable, rien qu'une règle puisse signaler. Propulsé par Attune 1.0, il établit un profil de référence comportemental pour chaque collaborateur et chaque fournisseur, puis détecte tout ce qui s'en écarte.
De menaces détectées en plus par rapport au SEG précédent durant les 90 premiers jours de déploiement.
Accelleron (plus de 4 000 boîtes mail)
Abnormal détecte en moyenne plus de 1 200 attaques par tranche de 1 000 boîtes mail chaque mois, qui avaient contourné les passerelles en amont.
Données internes Abnormal, juin 2026
Coût moyen d'une seule attaque BEC réussie.
2024 Medius Financial Census, 2024
L'enjeu
Les attaques avancées ont distancé la passerelle
Pourquoi Abnormal
Nous connaissons votre normalité — alors nous détectons ce que les autres laissent passer
Les passerelles voient les en-têtes, le contenu et les pièces jointes. Abnormal voit le profil comportemental complet de chaque identité.
Nous voyons ce que les autres ne peuvent pas voir
Les passerelles inspectent le courrier entrant. Abnormal lit les événements d'authentification, l'activité de l'agenda et les fils internes — des signaux qu'aucune passerelle ne peut atteindre.
Des profils de référence par identité, pas des profils de menace génériques
Attune 1.0 établit une empreinte comportementale pour chaque collaborateur et chaque fournisseur — pour que les attaquants soient mesurés par rapport au véritable profil de référence, et non à une moyenne de population.
Assez précis pour fonctionner en pilotage automatique
Les menaces sont supprimées avant que les utilisateurs n'interagissent. Chaque action indique quels signaux se sont déclenchés et quel profil de référence a été violé.
Conçu pour les équipes de sécurité modernes
Détection, correction et investigation en pilotage automatique
Détection par l'IA comportementale
Analyse les signaux d'identité, comportementaux et de contenu de chaque message pour détecter les BEC inédits, les leurres générés par l'IA et les attaques sans charge avant qu'ils n'atteignent la boîte de réception.
En savoir plusCorrection des attaques
Supprime automatiquement les messages malveillants des boîtes de réception avant que les utilisateurs ne puissent interagir avec eux, remplaçant le tri manuel par une protection sans intervention.
En savoir plusCorrection des invitations de calendrier
Détecte et supprime automatiquement les invitations de calendrier malveillantes avant que les utilisateurs puissent interagir avec elles.
En savoir plusThreat Log
Chaque message qu'Abnormal a évalué, signalé ou traité — dans une seule vue, filtrable par type de menace, plage horaire et verdict pour une investigation rapide.
En savoir plusDetection 360
Transforme chaque attaque non détectée et faux positif soumis par un analyste en une investigation suivie, avec des règles de détection par client et une visibilité complète sur la façon dont les soumissions améliorent la détection au fil du temps.
En savoir plusSearch & Respond
Recherchez simultanément sur Microsoft 365 et Google Workspace, consultez le contexte complet d'un message et corrigez individuellement ou en masse depuis une console unique.
En savoir plusCustom AI Models
Décrivez des schémas propres à votre organisation en langage naturel et créez des modèles dédiés, sans écrire de règles ni de code.
En savoir plusCustom Rules
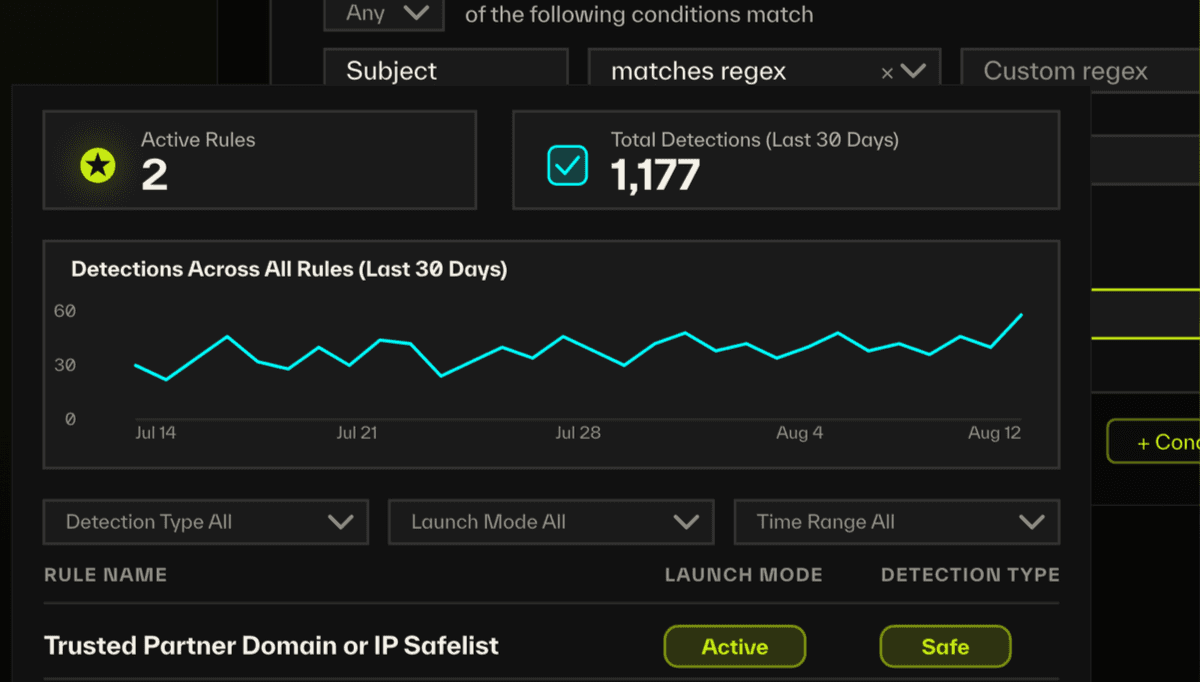
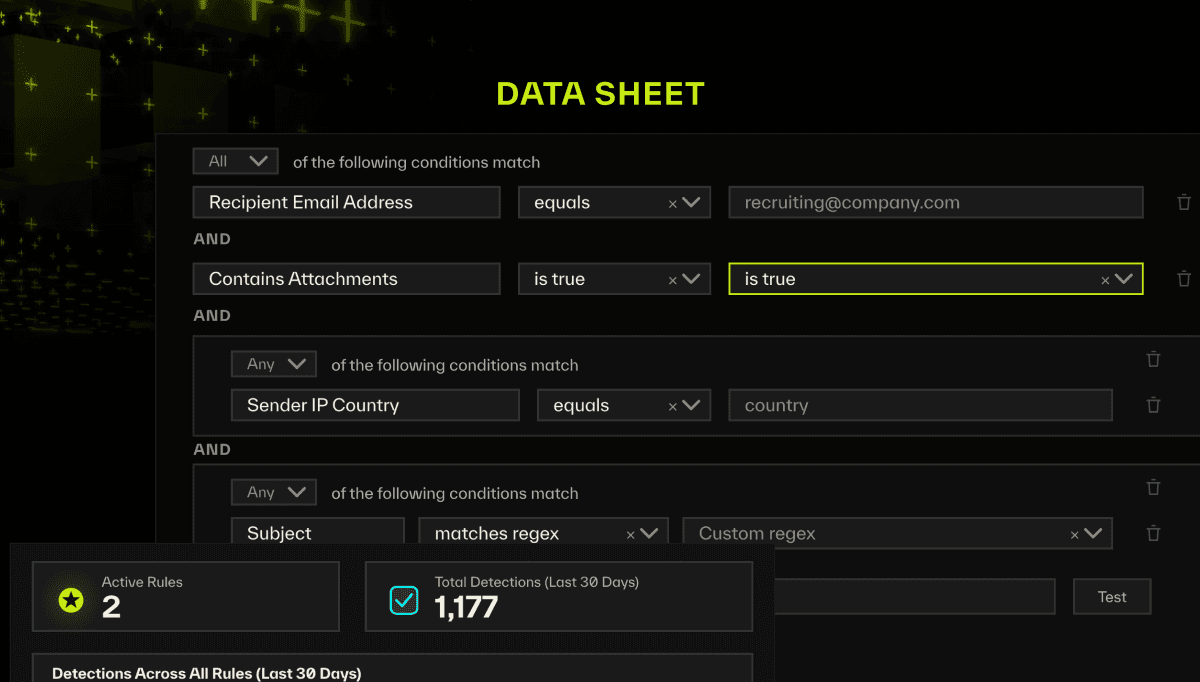
Appliquez des politiques précises, propres à votre organisation, sur plus de 50 attributs de message avec une logique de règles familière.
En savoir plusLibération de la quarantaine
Examinez et libérez le courrier mis en quarantaine par Abnormal et Microsoft au même endroit — sans aller-retour entre portails, sans workflows fragmentés.
En savoir plusNous prouvons ce que les autres affirment
Chaque fournisseur revendique l'IA comportementale. Un seul test compte : peuvent-ils vous montrer les attaques que votre solution actuelle laisse passer, en ce moment, dans votre environnement ? Chaque POV Abnormal génère des données comparatives d'attaques non détectées face au fournisseur en place. Si nous ne trouvons rien, nous le dirons.
Boîte transparente, pas boîte noire
Chaque détection s'accompagne d'explications détaillées — quels signaux se sont déclenchés, quel était le profil de référence, pourquoi c'est anormal. Les analystes valident les verdicts sans recréer l'investigation.
L'e-mail natif gère le connu. Nous gérons l'inconnu.
Des centaines d'attaques contournent les défenses natives chaque mois en moyenne. Abnormal + Microsoft/Google forme l'environnement complet. Ensemble, ils remplacent n'importe quel SEG.
Une stratégie de consolidation, pas une nouvelle ligne budgétaire
La plupart des clients n'ajoutent pas de budget — ils le réallouent. Les clients peuvent économiser des centaines de milliers par an en licences SEG et libérer plusieurs ETP des tâches de correction manuelle.
L'IA comportementale au cœur, le contrôle quand vous en avez besoin
L'IA comportementale comprend ce qui est normal dans toute votre organisation. Votre équipe de sécurité connaît les politiques, les priorités et le contexte propres à votre activité. Control Center permet aux équipes de mettre ces connaissances en pratique, aux côtés de l'IA comportementale qui les protège déjà.
5 000 organisations nous font confiance, dont 30 % des entreprises du Fortune 500


La parole des clients
Ce que disent les responsables de la sécurité
“Abnormal's automation gives our analysts time back to work on other projects, and the fact that it's API-based gives us flexibility to tie in other applications and their data.”

John Roeser
Senior Manager, Information Security, Domino's
“Our goals are to get away from being so reliant on human judgment and leverage AI to be proactive. Abnormal helps us with those goals.”

Corey Kaemming
Senior Director, Information Security, Valvoline
Abnormal accompagne 5 000 clients, dont 30 % des entreprises du Fortune 500.
FAQ
Ressources associées
Voyez ce qui échappe à votre passerelle
Déployez en 60 secondes via API. Sans modification de vos enregistrements MX. Commencez à bloquer les attaques qui coûtent le plus cher.