Inbound Email Security
Detenha os Ataques Que Seu Gateway Nunca Foi Construído para Detectar
O Inbound Email Security foi construído para os ataques que os gateways não conseguem ver — sem carga maliciosa, sem assinatura prévia, nada para uma regra sinalizar. Potencializado pelo Attune 1.0, ele constrói uma linha de base comportamental para cada funcionário e fornecedor e então detecta tudo que se desvia.
Mais ameaças detectadas do que o SEG anterior nos primeiros 90 dias de implantação.
Accelleron (mais de 4.000 caixas de correio)
A Abnormal descobre uma média de mais de 1.200 ataques por 1.000 caixas de correio a cada mês que contornaram os gateways upstream.
Dados internos da Abnormal, junho de 2026
Custo médio de um único ataque de BEC bem-sucedido.
2024 Medius Financial Census, 2024
O Desafio
Os Ataques Avançados Superaram o Gateway
Por que Abnormal
Conhecemos Seu Normal — Por Isso Detectamos o Que Outros Deixam Passar
Os gateways enxergam cabeçalhos, conteúdo e anexos. A Abnormal enxerga o panorama comportamental completo de cada identidade.
Vemos o que outros não conseguem
Os gateways inspecionam o e-mail de entrada. A Abnormal lê eventos de autenticação, atividade de calendário e conversas internas — sinais que nenhum gateway consegue acessar.
Linhas de base por identidade, não perfis genéricos de ameaças
O Attune 1.0 constrói uma impressão digital comportamental para cada funcionário e fornecedor — para que os invasores sejam medidos em relação à linha de base real, não a uma média populacional.
Preciso o suficiente para funcionar no piloto automático
As ameaças são removidas antes que os usuários interajam. Cada ação inclui quais sinais foram acionados e qual linha de base foi violada.
Construída para a Equipe de Segurança Moderna
Detecção, Remediação e Investigação no Piloto Automático
Detecção por IA Comportamental
Analisa sinais de identidade, comportamentais e de conteúdo por mensagem para detectar BEC inédito, iscas geradas por IA e ataques sem carga maliciosa antes que cheguem à caixa de entrada.
Saiba MaisRemediação de Ataques
Remove automaticamente mensagens maliciosas das caixas de entrada antes que os usuários possam interagir com elas, substituindo a triagem manual por proteção sem intervenção.
Saiba MaisRemediação de Convites de Calendário
Detecta e remove automaticamente convites de calendário maliciosos antes que os usuários possam interagir com eles.
Saiba MaisRegistro de Ameaças
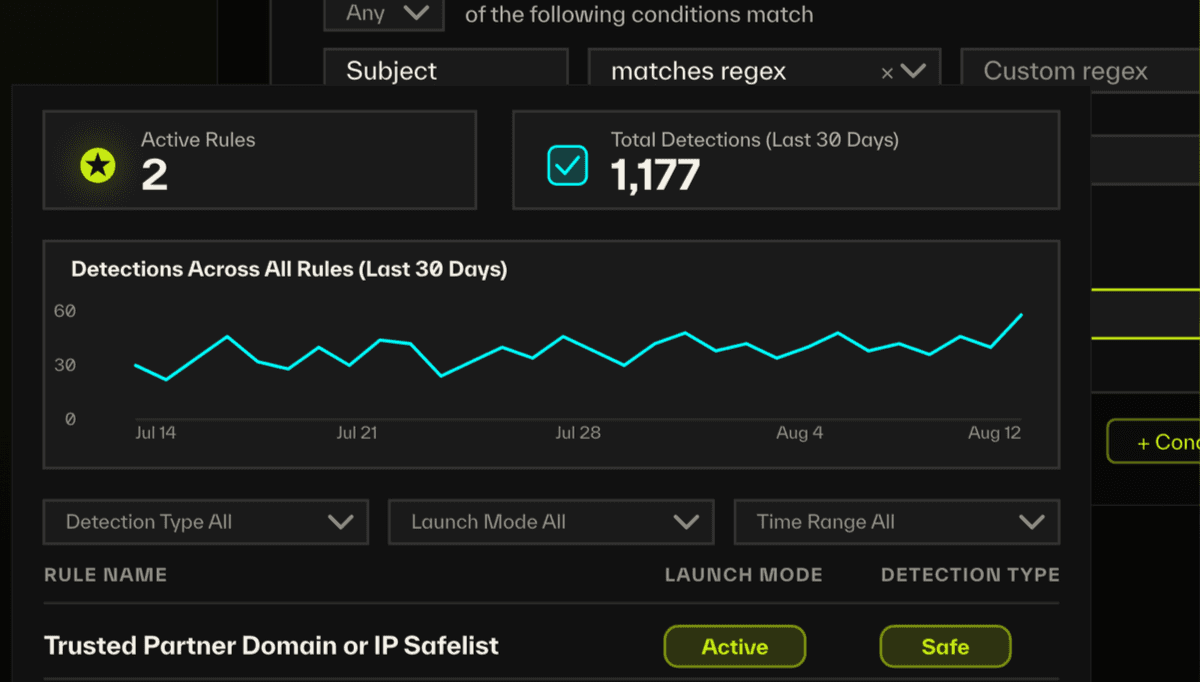
Cada mensagem que a Abnormal avaliou, sinalizou ou tratou — em uma única visão, filtrável por tipo de ameaça, intervalo de tempo e veredito para uma investigação rápida.
Saiba MaisDetection 360
Transforma cada falha e falso positivo enviado por analistas em uma investigação rastreada com regras de detecção por cliente e visibilidade total de como os envios melhoram a detecção ao longo do tempo.
Saiba MaisSearch & Respond
Pesquise no Microsoft 365 e no Google Workspace simultaneamente, veja o contexto completo da mensagem e remedie individualmente ou em massa a partir de um único console.
Saiba MaisCustom AI Models
Descreva padrões específicos da sua organização em linguagem simples e crie modelos dedicados sem escrever regras nem código.
Saiba MaisCustom Rules
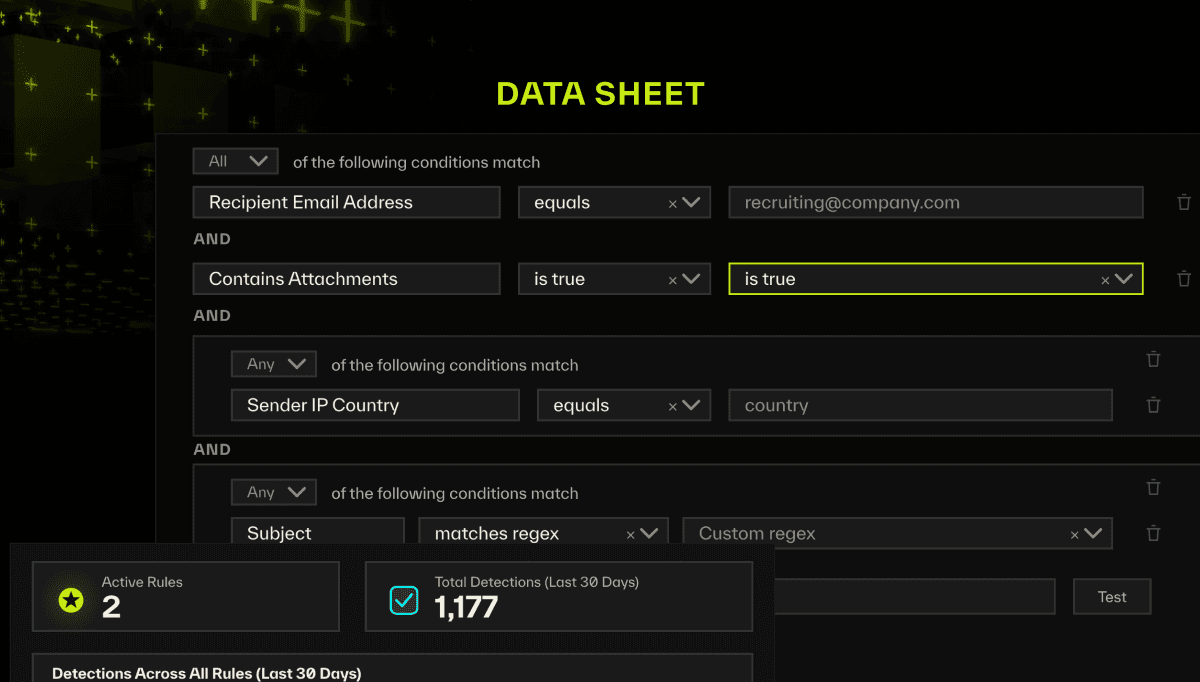
Aplique políticas precisas e específicas da sua organização em mais de 50 atributos de mensagem com uma lógica de regras familiar.
Saiba MaisLiberação de Quarentena
Revise e libere e-mails em quarentena da Abnormal e da Microsoft em um só lugar — sem alternar entre portais, sem fluxos de trabalho divididos.
Saiba MaisProvamos o Que Outros Alegam
Todo fornecedor alega ter IA comportamental. Há um teste que importa: eles conseguem mostrar os ataques que sua solução atual está deixando passar, agora mesmo, no seu ambiente? Cada POV da Abnormal gera dados diretos de comparação de falhas em relação ao incumbente. Se não encontrarmos nada, diremos isso.
Caixa de Vidro, Não Caixa-Preta
Cada detecção inclui explicações detalhadas — quais sinais foram acionados, qual era a linha de base, por que é anômala. Os analistas validam vereditos sem recriar a investigação.
O E-mail Nativo Cuida do Conhecido. Nós Cuidamos do Desconhecido.
Centenas de ataques contornam as defesas nativas por mês em média. Abnormal + Microsoft/Google é a pilha completa. Juntos, eles substituem qualquer SEG.
Uma Estratégia de Consolidação, Não um Novo Item de Orçamento
A maioria dos clientes não aumenta o orçamento — eles o realocam. Os clientes podem economizar centenas de milhares por ano em licenças de SEG e liberar vários FTEs da remediação manual.
IA Comportamental no Núcleo, Controle Quando Você Precisar
A IA comportamental entende o que é normal em toda a sua organização. Sua equipe de segurança conhece as políticas, prioridades e o contexto exclusivos do seu negócio. O Control Center dá às equipes uma forma de colocar esse conhecimento em ação, em conjunto com a IA comportamental que já as protege.
5.000 organizações confiam em nós, incluindo 30% da Fortune 500


A voz do cliente
O que dizem os líderes de segurança
“Abnormal's automation gives our analysts time back to work on other projects, and the fact that it's API-based gives us flexibility to tie in other applications and their data.”

John Roeser
Senior Manager, Information Security, Domino's
“Our goals are to get away from being so reliant on human judgment and leverage AI to be proactive. Abnormal helps us with those goals.”

Corey Kaemming
Senior Director, Information Security, Valvoline
A Abnormal atende 5.000 clientes, incluindo 30% das Fortune 500.
FAQ
Recursos Relacionados
Veja o Que Seu Gateway Está Deixando Passar
Implante em 60 segundos via API. Sem alterações de MX. Comece a detectar os ataques que custam mais.