Messaging Security
Detenha as Ameaças de Colaboração Que os Controles Nativos Deixam Passar
A Messaging Security inspeciona chats e canais do Microsoft Teams e do Slack em busca de URLs maliciosas e anexos com armadilhas, corrigindo automaticamente mensagens de alto risco e revelando cada ameaça para fechar as lacunas de inspeção que as ferramentas nativas deixam para trás.
De todos os alertas de phishing tiveram origem em ferramentas de colaboração, um aumento de 30% em relação aos quatro meses anteriores
Palo Alto Networks 2026
320 milhões de usuários ativos mensais no Microsoft Teams.
Microsoft
O Desafio
Os Aplicativos de Colaboração são uma Segunda Caixa de Entrada — e um Ponto Cego
Por que Abnormal
Inspeção Imediata do Teams e do Slack, Unificada com o E-mail
A Abnormal inspeciona cada mensagem e unifica a resposta.
Inspeção Contínua e Nativa de API
Construída sobre integrações nativas de API com o Microsoft 365 e o Slack, a Messaging Security inspeciona ambos em tempo quase real e remedia automaticamente mensagens maliciosas sem atrapalhar os usuários.
Threat Log Unificado Entre Canais
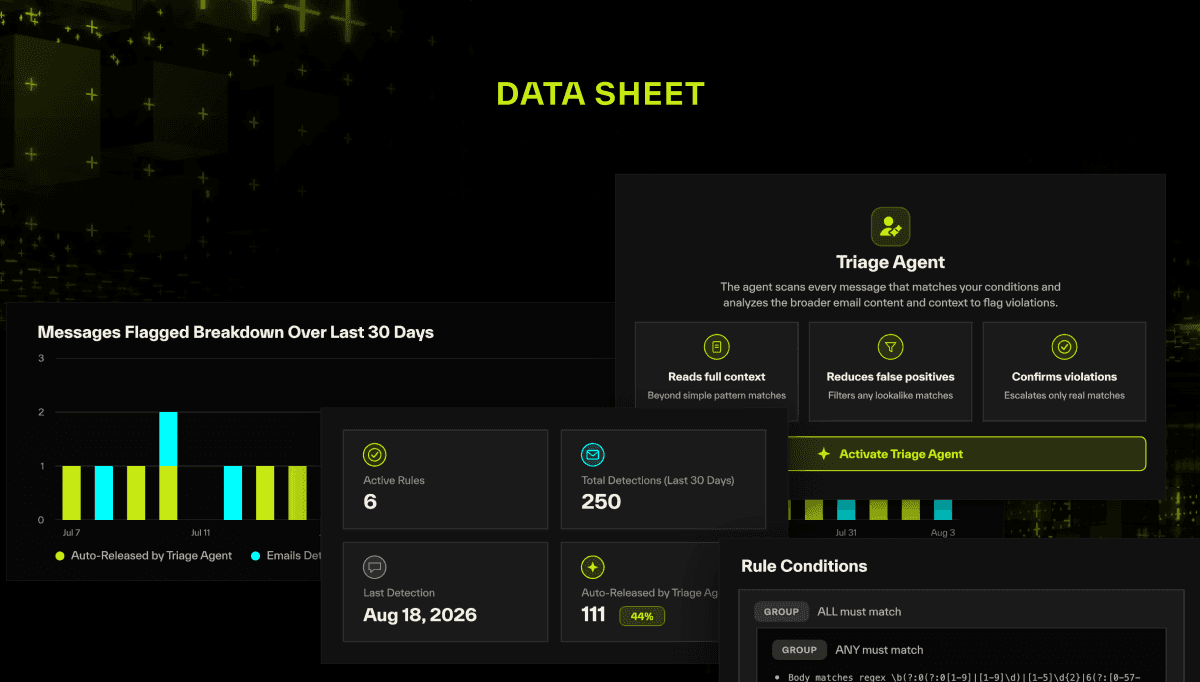
As detecções do Teams e do Slack aparecem ao lado das ameaças de e-mail em um único Threat Log, para que os analistas investiguem ataques entre canais sem caçar entre ferramentas.
Construída para a Segurança da Colaboração
Investigue e Remedie Ameaças Entre Canais em um Só Lugar
Inspeção de URL e Arquivos
Monitora chats e canais do Teams, e canais, DMs e threads do Slack, em busca de URLs suspeitas e anexos de alto risco em tempo quase real.
Remediação Automatizada
Usa políticas definidas pelo administrador para bloquear ou incluir mensagens maliciosas na lista de permissões: as mensagens do Teams são bloqueadas, com substituição opcional pelo remetente mediante justificativa; as mensagens do Slack são substituídas por um marcador de posição (placeholder), com uma reversão única via lista de permissões para corrigir um falso positivo.
Verificação de Anexos com Zero Persistência
Verifica anexos de arquivos do Teams e do Slack inline em busca de tipos de arquivo de alto risco usando uma arquitetura de zero persistência que processa os arquivos na memória sem armazená-los.
Segurança no Piloto Automático
O piloto automático da Abnormal se estende do e-mail para o Teams e o Slack — remediando automaticamente mensagens maliciosas, disparando alertas de alta gravidade e revelando tudo em um único Threat Log.
Remedie Ameaças do Seu Jeito
Personalize as políticas de remediação para mensagens do Teams e do Slack por tipo de ameaça e por tenant.
5.000 organizações confiam em nós, incluindo 30% da Fortune 500


A voz do cliente
O que dizem os líderes de segurança
“Abnormal's automation gives our analysts time back to work on other projects, and the fact that it's API-based gives us flexibility to tie in other applications and their data.”

John Roeser
Senior Manager, Information Security, Domino's
“Our goals are to get away from being so reliant on human judgment and leverage AI to be proactive. Abnormal helps us with those goals.”

Corey Kaemming
Senior Director, Information Security, Valvoline
A Abnormal atende 5.000 clientes, incluindo 30% das Fortune 500.
FAQ
Related Resources
Estenda a Proteção Além do E-mail
Veja como a Abnormal protege o Microsoft Teams com a mesma IA comportamental.