Messaging Security
Stoppen Sie Kollaborationsbedrohungen, die native Kontrollen übersehen
Messaging Security prüft Chats und Kanäle in Microsoft Teams und Slack auf bösartige URLs und gefährliche Anhänge, behebt risikoreiche Nachrichten automatisch und macht jede Bedrohung sichtbar – und schließt so die Prüflücken, die native Tools hinterlassen.
aller Phishing-Warnungen stammten aus Kollaborationstools – ein Anstieg um 30 % gegenüber den vorangegangenen vier Monaten
Palo Alto Networks 2026
320 Millionen monatlich aktive Nutzer in Microsoft Teams.
Microsoft
Die Herausforderung
Kollaborations-Apps sind ein zweiter Posteingang – und ein blinder Fleck
Warum Abnormal
Sofortige Teams- und Slack-Prüfung, vereint mit E-Mail
Abnormal prüft jede Nachricht und vereint die Reaktion.
Kontinuierliche API-native Prüfung
Auf Basis API-nativer Integrationen mit Microsoft 365 und Slack prüft Messaging Security beide nahezu in Echtzeit und behebt bösartige Nachrichten automatisch, ohne die Nutzer zu stören.
Einheitliches kanalübergreifendes Threat Log
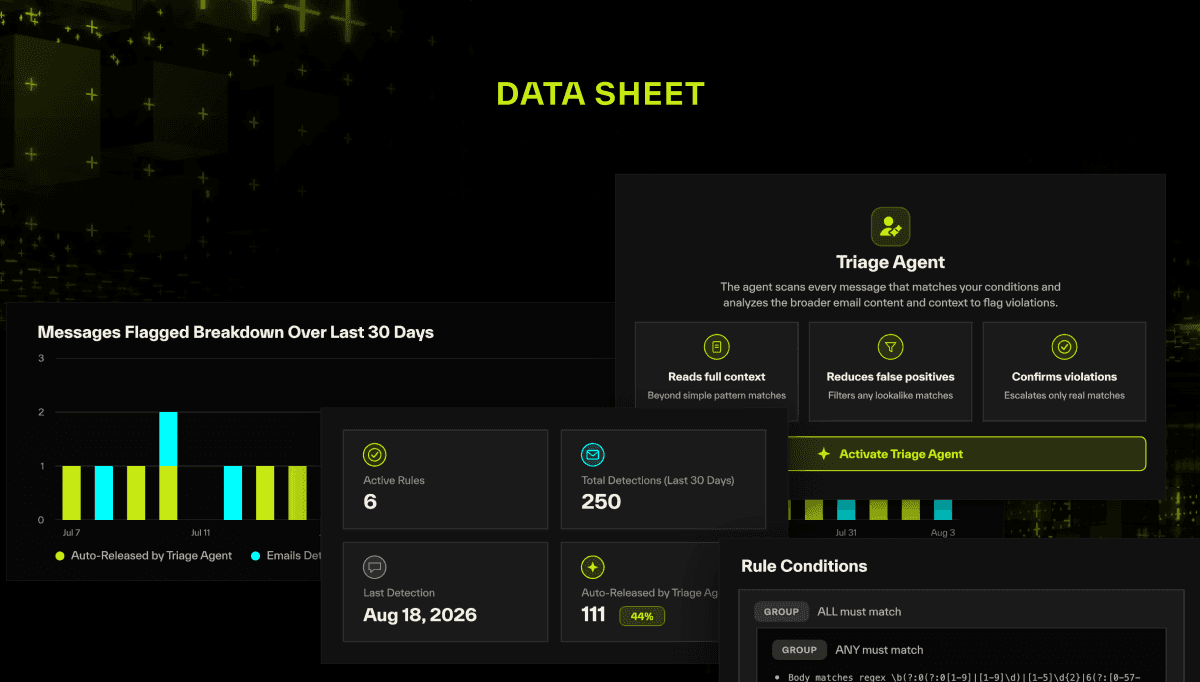
Erkennungen aus Teams und Slack erscheinen neben E-Mail-Bedrohungen in einem einzigen Threat Log, sodass Analysten kanalübergreifende Angriffe untersuchen können, ohne über mehrere Tools hinweg suchen zu müssen.
Entwickelt für die Sicherheit der Zusammenarbeit
Kanalübergreifende Bedrohungen an einem Ort untersuchen und beheben
URL- und Dateiprüfung
Überwacht Teams-Chats und -Kanäle sowie Slack-Kanäle, Direktnachrichten und Threads nahezu in Echtzeit auf verdächtige URLs und risikoreiche Anhänge.
Automatisierte Behebung
Nutzt von Administratoren definierte Richtlinien, um bösartige Nachrichten zu blockieren oder per Safelist freizugeben: Teams-Nachrichten werden blockiert, mit optionaler Überschreibung durch den Absender mit Begründung; Slack-Nachrichten werden durch einen Platzhalter ersetzt (Tombstoning), wobei sich ein Fehlalarm durch eine einmalige Safelist-Rücknahme korrigieren lässt.
Anhangsprüfung ohne Persistenz
Prüft Teams- und Slack-Dateianhänge inline auf risikoreiche Dateitypen mithilfe einer Architektur ohne Persistenz, die Dateien im Arbeitsspeicher verarbeitet, ohne sie zu speichern.
Sicherheit auf Autopilot
Der Autopilot von Abnormal erstreckt sich von E-Mail bis in Teams und Slack – behebt bösartige Nachrichten automatisch, löst Warnungen mit hohem Schweregrad aus und macht alles in einem einzigen Threat Log sichtbar.
Beheben Sie Bedrohungen auf Ihre Weise
Passen Sie Behebungsrichtlinien für Teams- und Slack-Nachrichten nach Bedrohungstyp und pro Tenant an.
5.000 Unternehmen vertrauen uns, darunter 30 % der Fortune 500


Kundenstimmen
Was Sicherheitsverantwortliche sagen
“Abnormal's automation gives our analysts time back to work on other projects, and the fact that it's API-based gives us flexibility to tie in other applications and their data.”

John Roeser
Senior Manager, Information Security, Domino's
“Our goals are to get away from being so reliant on human judgment and leverage AI to be proactive. Abnormal helps us with those goals.”

Corey Kaemming
Senior Director, Information Security, Valvoline
Abnormal unterstützt 5.000 Kunden, darunter 30 % der Fortune 500.
FAQ
Related Resources
Erweitern Sie den Schutz über E-Mail hinaus
Sehen Sie, wie Abnormal Microsoft Teams mit derselben verhaltensbasierten KI schützt.